SSL/TLS-сертификат позволяет настроить защищённое соединение между клиентом и веб-сервером с использованием протокола HTTPS. Защита подключения выражается в том, что данные по HTTPS передаются в зашифрованном виде, а сам SSL/TLS-сертификат подтверждает подлинность домена, для которого он был выпущен.
В личном кабинете RUVDS доступны для выпуска три варианта SSL/TLS-сертификатов:
- Single-domain-сертификат с подтверждением через HTML-файл;
- Single-domain-сертификат с подтверждением через DNS-запись;
- Wildcard-сертификат с подтверждением через DNS-запись.
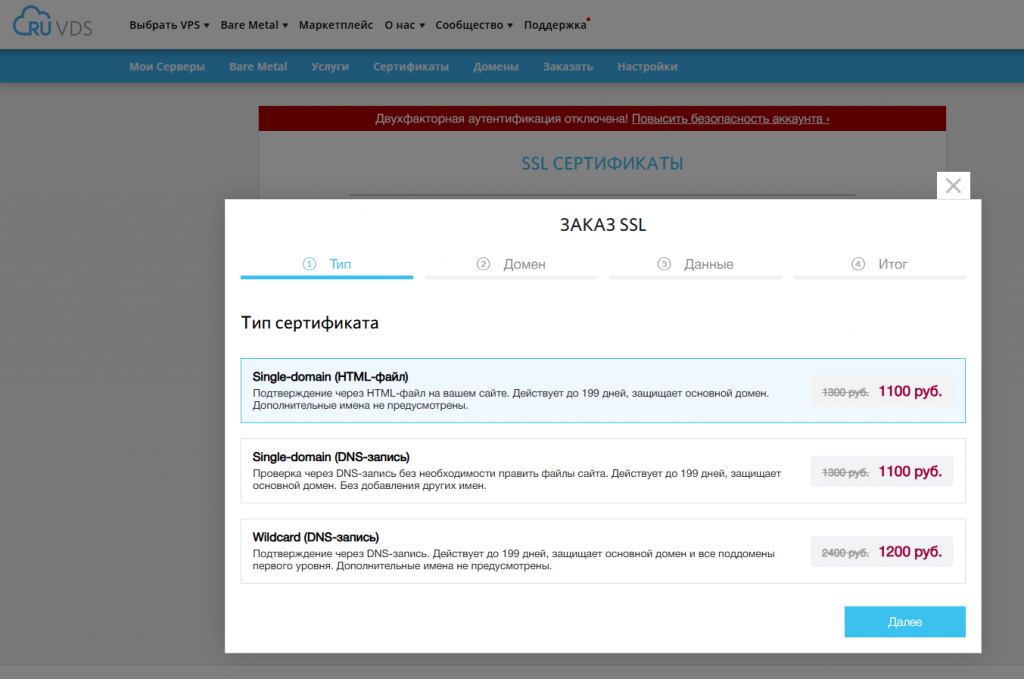
Первые два варианта предназначаются для защиты одного домена. Отличие их – лишь в способе подтверждения права управления указанным доменом. В свою очередь, Wildcard-сертификат позволяет кроме основного домена дополнительно защищать ещё и поддомены первого уровня.
Single-domain с подтверждением через HTML-файл
Перед выпуском данного типа сертификата центр сертификации должен убедиться в том, что вы контролируете домен, обращаясь к специальному файлу, который необходимо разместить на сайте.
При заказе сертификата хостинг просит разместить на веб-сервере определённый файл. При этом данный файл должен содержать определённый текст – мета-тег. И имя файла, и путь, по которому файл должен быть доступен, и его содержимое будут указаны перед запуском процесса верификации. После успешного проведения проверки центр сертификации для указанного домена выпускает сертификат.
Преимущество данного типа сертификата заключается в том, что для верификации домена не требуется доступ к DNS-зоне. Для успешного проведения проверки достаточно иметь возможность разместить файл на веб-сервере.
При этом такой тип сертификата имеет определённое ограничение. Выражается оно в том, что сайт должен быть доступен для верификации, а вы должны иметь возможность разместить требуемый файл по требуемому пути. HTML-проверка предназначается для конкретного имени домена и не может использоваться для wildcard-сертификатов.
Single-domain с подтверждением через DNS-запись
В данном типе сертификатов вместо HTML-файла необходимо добавить в DNS специальную запись – TXT-запись. Значение данной TXT-записи предоставляет центр сертификации перед верификацией домена.
После обнаружения этой записи центр сертификации подтверждает, что заявитель контролирует DNS-зону домена. В результате верификация считается успешно пройденной, и центр сертификации выпускает сертификат.
Таким образом, веб-сайт не обязательно должен быть доступен или вообще может не существовать. Для получения SSL/TLS-сертификата достаточно иметь возможность изменять DNS-записи домена. Данный тип сертификата можно использовать, если, например, домен уже зарегистрирован, но сайт для него ещё не настроен.
Wildcard с подтверждением через DNS-запись
В данном случае – это уже другой тип сертификата по области действия. Wildcard-сертификат защищает основной домен и все поддомены первого уровня. Если для обычного сертификата указан домен, например, your-domain-name.ru, то он предназначен именно для этого доменного имени. В свою очередь, Wildcard-сертификат обычно содержит имя вида:
*.your-domain-name.ruЭто подразумевает использование одного сертификата как для самого your-domain-name.ru, так и для поддоменов первого уровня. Поддоменами первого уровня в данном случае являются, например:
www.your-domain-name.ru
mail.your-domain-name.ru
api.your-domain-name.ru
test.your-domain-name.ru
Wildcard соответствует одному уровню поддомена. Например, *.your-domain-name.ru соответствует api.your-domain-name.ru, но не соответствует server.api.your-domain-name.ru.
При этом верификация wildcard-сертификата производится только с использованием DNS, что логично, поскольку для того, чтобы получить сертификат, распространяющийся на произвольные поддомены, необходимо доказать контроль над самим доменом. В свою очередь, размещение файла на конкретном сайте не доказывает контроль над всеми возможными поддоменами.
